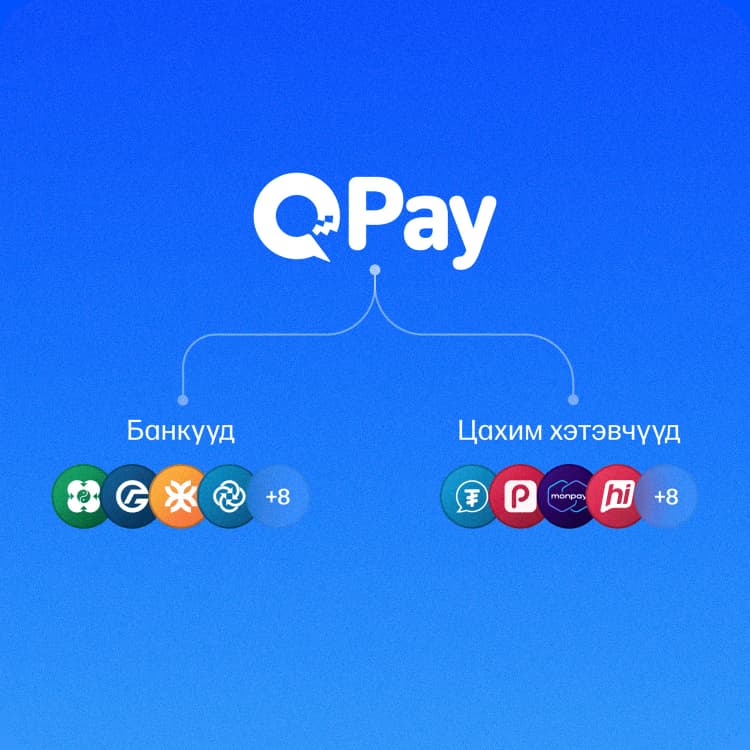
Бүх банк, цахим хэтэвчээр төлбөр хүлээн авах боломж
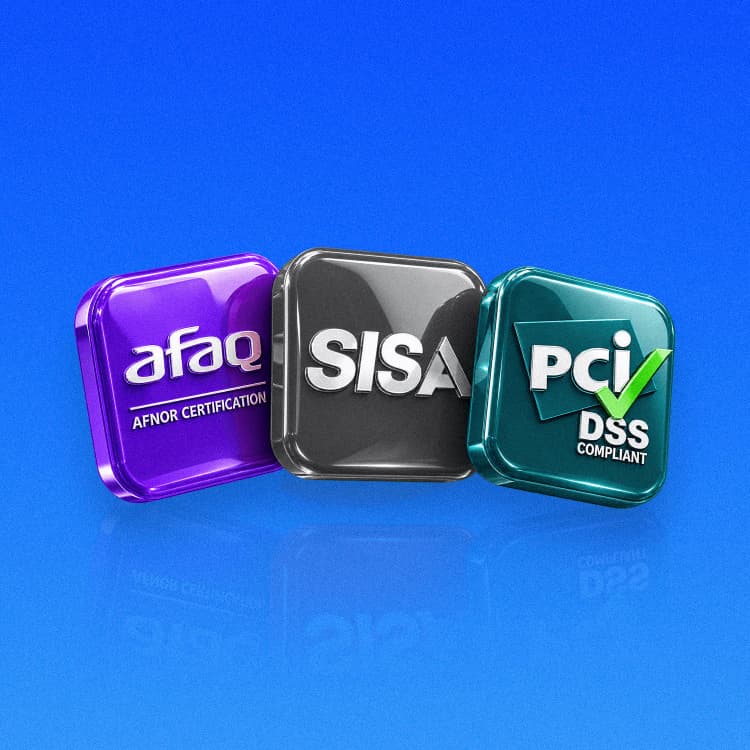
“ККТТ” ХХК нь төлбөрийн картын мэдээллийг хамгаалах олон улсын “PCI DSS” стандартыг 2020 оноос хойш жил бүр БНЭУ-ын “SISA Information Security” компаниар олон улсын жишгийн дагуу амжилттай хянан, баталгаажуулан ажиллаж байна.
Мэдээллийн аюулгүй байдлын менежмент тогтолцооны хэрэгжилтэд Франц Улсын “Афнор” группийн итгэмжлэл бүхий “Монсертф” ХХК-аас ISO 27001:2022 стандартын Магадлах аудитыг амжилттай хийлгэн сертификат хүлээн аваад байна.
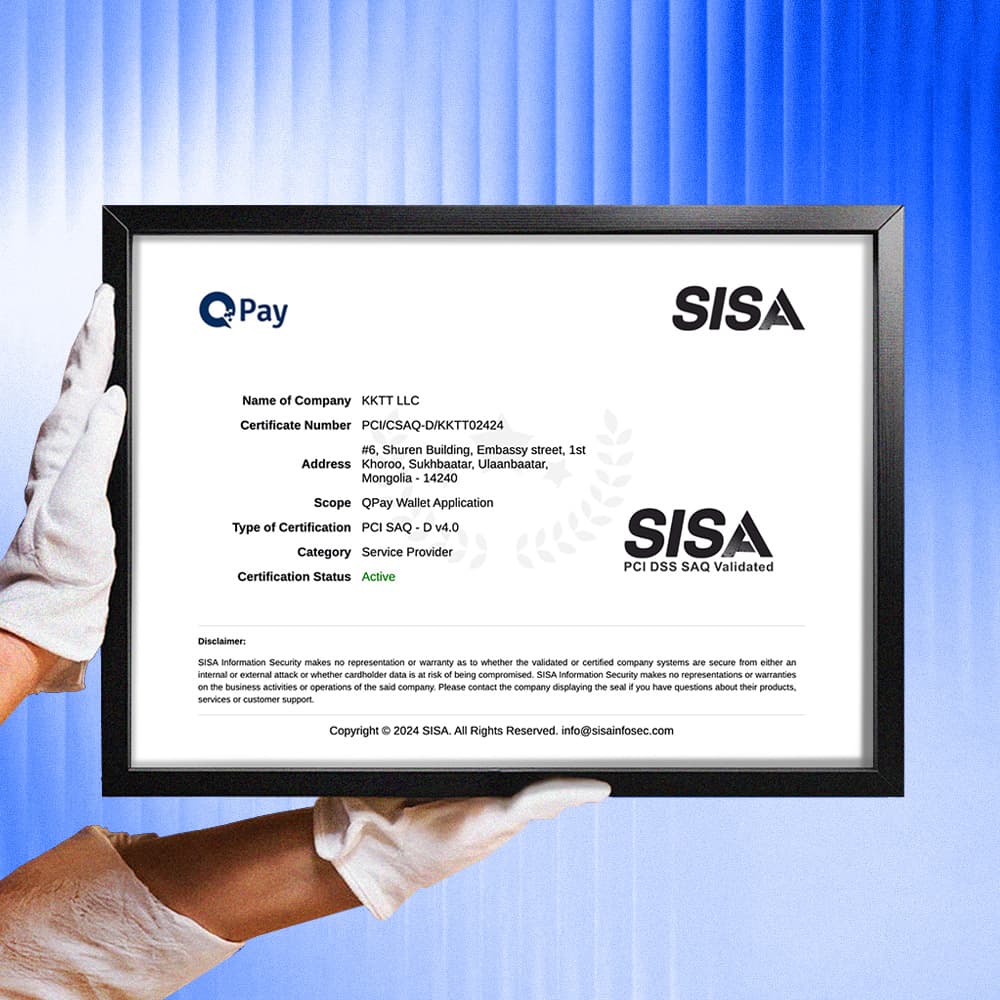
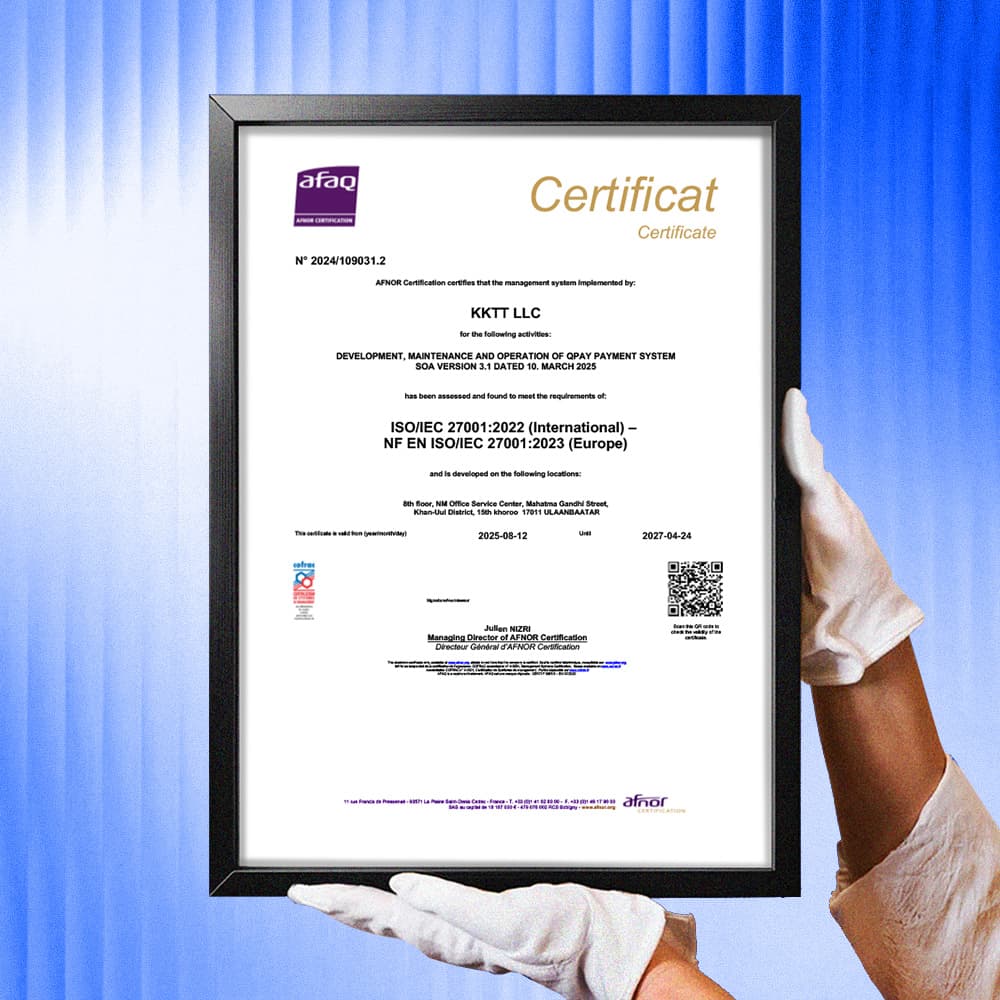
QPay төлбөрийн систем нь Монголын болон олон улсын стандартын дагуу хэрэглэгчийн мэдээллийн аюулгүй байдал, нууцлалыг бүрэн ханган ажилладаг.
Гэрээ байгуулах
Бид мэдээллийн нууцлал, бүрэн бүтэн байдал, хүртээмжийг хангаж, хэрэглэгч, харилцагч болон байгууллагын мэдээллийг найдвартай хамгаалахыг эрхэмлэдэг. Энэхүү бодлого нь мэдээллийн аюулгүй байдлыг тасралтгүй сайжруулах, эрсдэлийг бууруулах, холбогдох хууль, стандарт болон олон улсын туршлагыг хэрэгжүүлэхэд чиглэнэ.
2024 оны байдлаар
1.1. Энэхүү бодлого нь “ККТТ” ХХК-ны мэдээлэл, мэдээллийн системийн нууцлал (confidentiality), бүрэн бүтэн байдал (integrity), хүртээмж (availability) байдлыг хангахад оршино.
2.1. Мэдээллийн аюулгүй байдлын холбогдох хууль, дүрэм, зохицуулалтыг дагаж мөрдөх;
2.2. Мэдээллийн зөвшөөрөлгүй хандалт, өөрчлөлт, устгалт хийх эрсдэлээс хамгаалах;
2.3. Мэдээллийн аюулгүй байдлын менежментийн тогтолцооны хэрэгжилт, үр дүнг жилд хамгийн багадаа нэг удаа тооцож сайжруулалт хийх;
2.4. Мэдээллийн аюулгүй байдлын эрсдэлийн үнэлгээг мэргэжлийн байгууллагаар жилд хамгийн багадаа нэг удаа хийлгэж тайланг нээлттэй нийтлэх;
2.5. Харилцагч, хэрэглэгчийн хүлээлт, итгэлцэл, сэтгэл ханамжийг дээшлүүлэхийн тулд бүтээгдэхүүн үйлчилгээ, систем, дэд бүтцийн хэвийн тасралтгүй ажиллагааг 99,8%-д хүргэх;
2.6. Мэдээллийн аюулгүй байдлын эрсдэлийг бууруулахын тулд олон улсын сайн туршлага, стандартыг /ISO27001:2022 г.м/ оновчтой нэвтрүүлэх;
2.7. Нийт ажилтнуудыг сургалт, мэдээллээр байнга хангаж, мэдлэг ойлголтыг хөгжүүлэх;
Таны харилцагч аль ч банк, аппликэйшн болон цахим хэтэвч ашигладаг байсан, төлбөр саадгүй хүлээн авах боломжийг QPay бүрдүүлдэг.
QPay-тэй болох